L1
个人尝鲜
员工各自用外部工具,数据出企业,成本是一笔糊涂账。
平台提供
- 客户端随服务端分发,员工只访问企业域名
- 上游模型密钥只在服务端,员工机器上没有任何 Key
大多数企业卡在同一处 —— 个人用得不错,组织拿不到。这套平台要解决的正是后面三步: 让经验沉淀、让能力复用、让水位看得见。
员工各自用外部工具,数据出企业,成本是一笔糊涂账。
每个部门各接一套,成果无法横向复制。
技能、智能体与应用变成可检索、可审批、可复用的资产。
管理层看得到水位:谁在用、用在哪、花了多少、哪些能力被复用了。
客户端负责交互,本地服务负责智能体运行,服务端负责账号、模型与审计。 三层各自独立升级,接口只有一套。
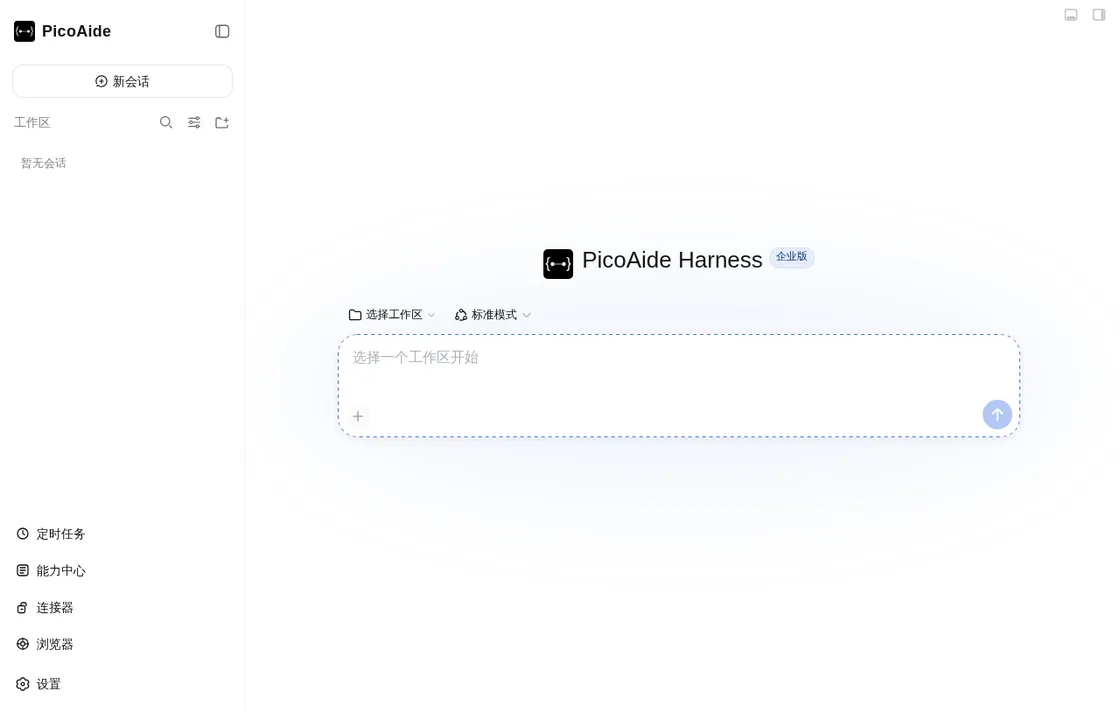
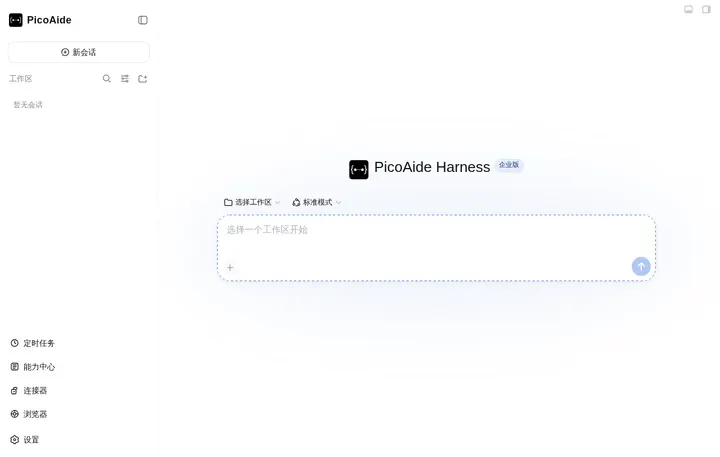
原生窗口、系统托盘、自动更新。对话、能力中心、连接器、定时任务、内置浏览器与语音输入都在一个界面里完成。
自动启动、停止与恢复本地 Harness 服务,会话、文件与工作区留在本机;模型请求经企业网关转发。
一台内网服务器承载账号、模型网关、额度计费、能力中心审批与审计,管理后台随镜像内嵌。
开箱即用,不需要装插件市场里的第三方扩展;每一项都由服务端统一配置与审计。
每条会话绑定一个项目目录;模型读写文件、执行命令、操作浏览器时按权限门控逐次确认。
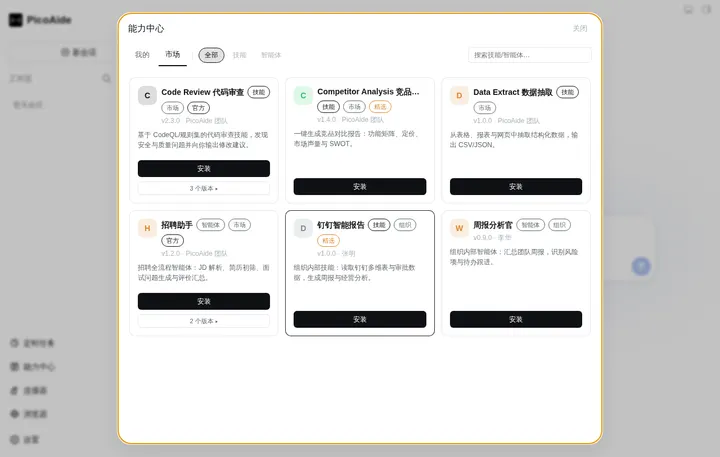
技能与智能体两类内容,我的 / 市场两个来源;安装、更新、卸载与上传审核状态一站可见。
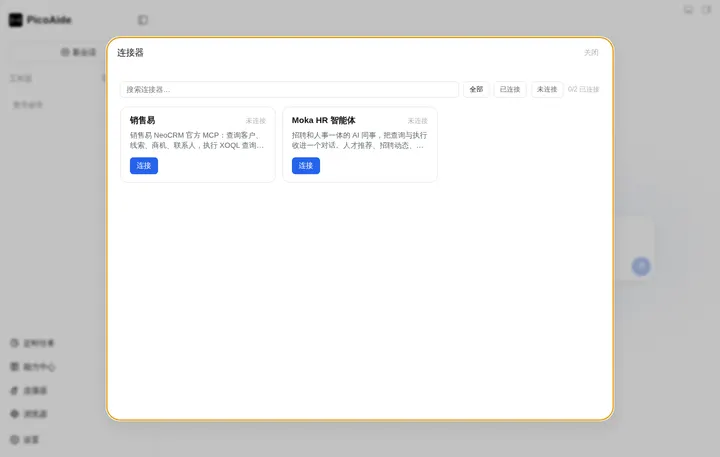
用一条标准 MCP 配置接入企业内部系统,OAuth 授权与令牌续期自动完成,凭据加密留在本机。
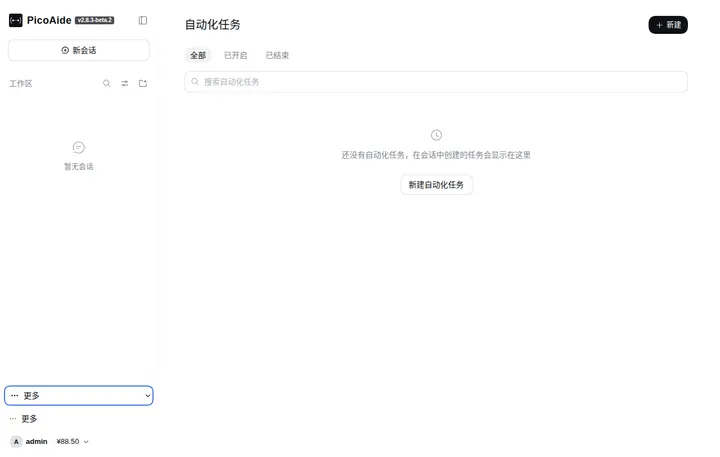
官方 Schedule 的单次/间隔/每日/每周/cron 提醒,到点投递回原会话;按账号隔离,投递记录可查。
Agent 可接管浏览器完成操作:多标签、地址栏、下载管控与操作日志;控制权只在「我来操作」按钮上交接。
说话转成输入框草稿;识别在本机子进程里跑,音频不出机器、离线可用,模型随客户端分发。
用户档案 / 全局事实 / 项目关键记忆 / 项目日志 / 每日日志,按目录与 git 分支隔离,确认制写入。
员工用 AI 自建 WASM 应用,只在客户端独立窗口打开;服务端不需要为应用准备任何公网入口与证书。
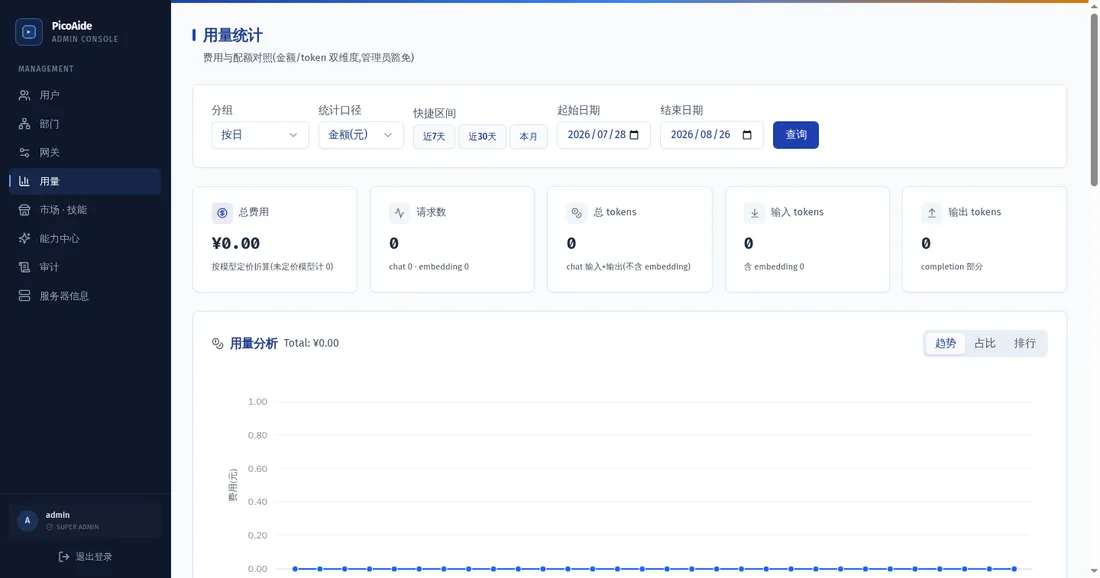
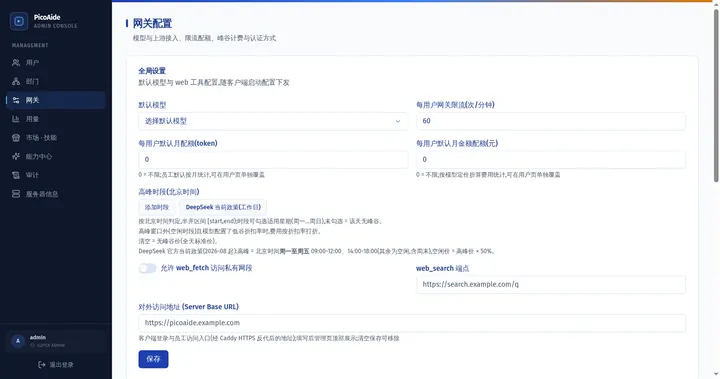
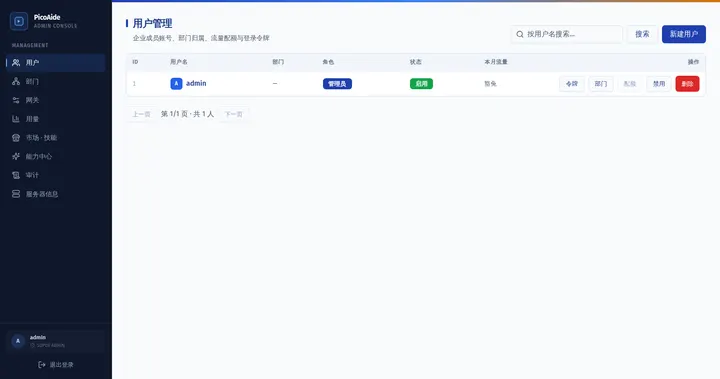
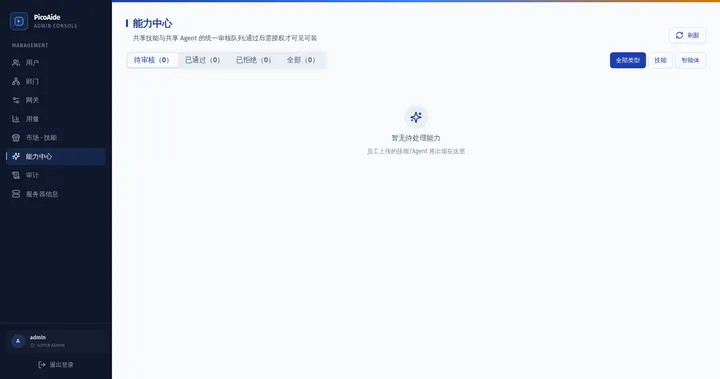
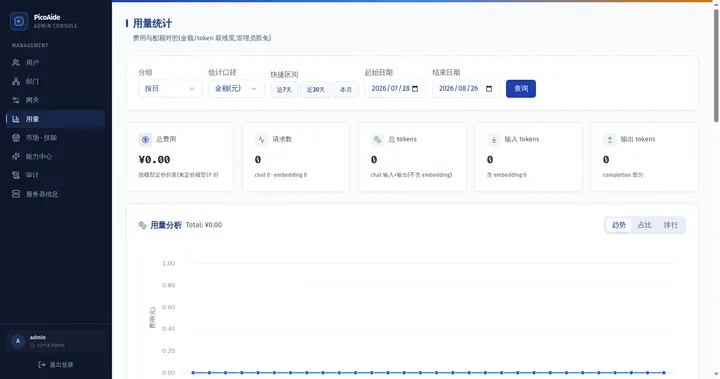
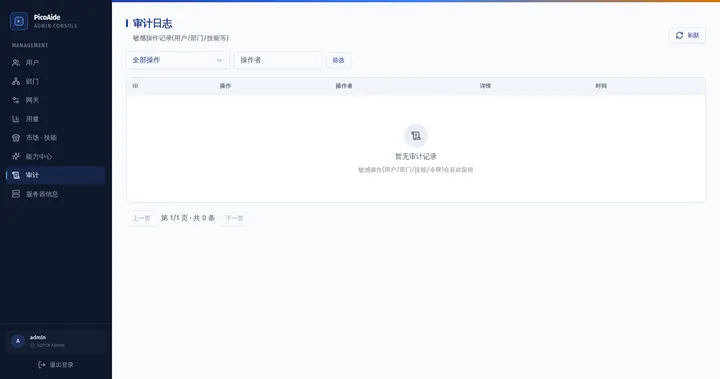
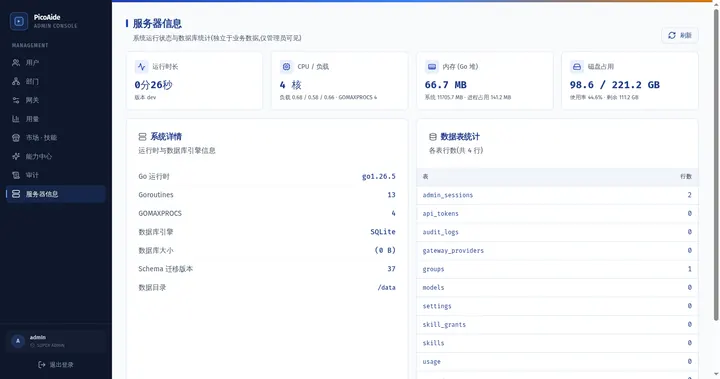
管理后台随服务端镜像内嵌(/admin/),侧栏按当前账号的 RBAC 权限点显示:
超级管理员看到全部,审计员只有只读视图,员工接触不到它。
水位不靠问卷估 —— 用量中心按部门、成员与模型给出真实的调用与费用。
没有安装脚本,不依赖镜像仓库,也不需要部署机能访问 Git 仓库。 镜像自带首次部署、升级与回滚所需的一切。
从本渠道的更新服务器下载镜像包与 SHA256SUMS,校验后
docker load。不经任何镜像仓库,内网可完全离线旁路取包。
一条命令把 compose、三种证书模式的 Caddyfile 与三平台客户端安装包
导出到部署目录,再按说明写 .env。
docker compose up -d 拉起 Caddy + 服务端 + 内置 PostgreSQL;
健康探针与客户端分发清单都有明确判据,通过才算部署成功。
员工从企业服务器门户下载客户端并登录;客户端版本跟随服务端, 升级服务端即升级全员客户端。
# 1) 校验并导入镜像(<版本> 从本渠道 latest.json 的 server.version 取,不带 v)
curl -fL -O https://release.zeokeel.com/official/releases/<版本>/zeokeel-server-<版本>-amd64.zip
unzip -p zeokeel-server-<版本>-amd64.zip image.tar | docker load

# 2) 把部署文件导出到部署目录(镜像自带 compose / Caddyfile / 客户端安装包)
docker run --rm -v /opt/zeokeel:/out -e ZEOKEEL_UNPACK_STACK=/out \
  zeokeel-harness-server:<版本>

# 3) 写 .env 后启动,并确认健康检查通过
cd /opt/zeokeel && docker compose up -d
curl -k https://<你的域名>/healthz zeokeel-data/(含 master.key)与 pg-data/
挂在部署目录下,升级只换镜像、不动数据,回滚只需切回旧镜像。
纯内网自签(Caddy 本地 CA)、公网域名自动签发、企业正式证书三选一,
只切换 .env 的 TLS_MODE。
不执行带 -v 的清理、不用 latest 标签、升级前必须备份且校验非空、
不覆盖已有部署目录的 .env。
一次构建,一个渠道;品牌不会被版本升级「洗掉」。
Windows / macOS / Linux 安装包打进服务端镜像,由企业服务器自己下发
(/api/client/v2/updates/manifest 与 /updates/client/*)。
版本错配在结构上不可能发生。
员工只访问企业域名:安装、登录、升级都由这台服务器完成。 断点续传与 SHA-256 校验内建,内网也能稳定分发上百 MB 的安装包。
名称、标语、欢迎语、标识与主题色来自随镜像交付的渠道内容, 登录页、客户端界面、管理后台与门户页一处配置、全产品一致;渠道之间互不升级。
每一条都对应一个具体实现与一条自动化判据,而不是一句形容词。
上游密钥以 AES-GCM 加密(密文前缀 enc:v1:,主密钥独立成文件);凭据按 0600/0700 权限原子写入,防符号链接与路径逃逸。
员工 API 令牌 90 天过期且只存哈希;改密、降权、禁用与用户更新同事务吊销。管理端会话 12 小时硬上限 + 空闲滑动过期 + CSRF。
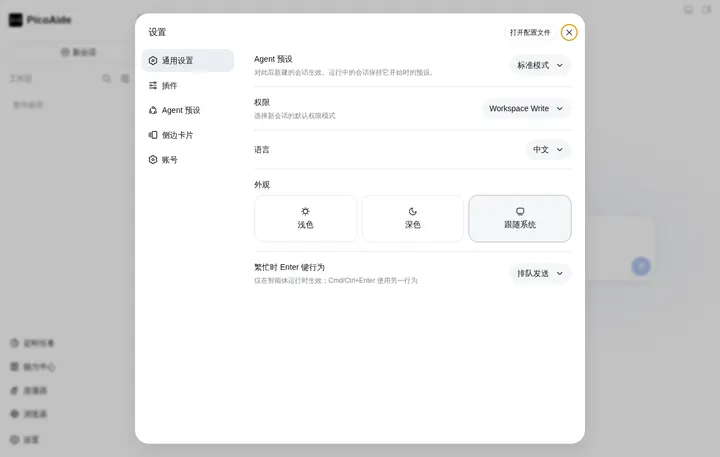
会话可选只读 / 工作区内修改 / 完全权限;写操作受工作区与临时目录约束(Linux Landlock、Windows ACL),越界即拒绝。
客户端默认不读取系统代理,升级源只有它登录的那台服务器;未连接服务端时不做任何外发检查,内网可完全离线。
未授权的市场与共享内容一律 404(不泄露存在性);授权变更留痕;管理员操作经 RBAC 与审计双重约束。
数据、密钥与账本都在企业自己的机器上(bind mount 目录),随镜像交付,没有按人头授权费,也不需要把数据交给第三方。
以下为产品真实界面截图,未做视觉修饰。
每个版本都带策展的发布说明:谁必须升级、不升级会怎样。
ZeoKeel Harness 当前的交付形态——服务端与客户端同包发版、从更新服务器取镜像、渠道白标与数据隔离,以及升级与回滚的边界。
能力中心归一(市场/组织合并)、CLI 工具化整体移除(技能 + MCP 双标准形态)、纯 MCP 连接器、git tag 权威版本源与 Docker 镜像自动发布。
新增 PostgreSQL 存储支持与共享技能/Agent 预设库,能力中心聚合展示,企业版功能增强。
查看全部更新 · 历史版本与镜像归档 GitHub Releases
上游 DeepSeek Harness 提供核心智能体、插件系统与 Web UI;本项目提供桌面封装、本地服务启动与企业服务端,基于固定版本构建,不魔改上游源码。桌面壳自身就是一个合法的 DSH 插件。
支持,且是主要形态。交付物是一个容器镜像(含服务端、内置 PostgreSQL、Caddy 与三平台客户端安装包),可选三种证书模式,数据全部落在部署目录的 bind mount 里;也支持并入已有反代或单二进制 + 外部 PostgreSQL。
不需要。客户端从企业自己的服务器下载与升级,员工机器只与企业域名通信;完全隔离的环境可以离线旁路取包部署。
升级服务端即可。客户端安装包随服务端镜像发布,客户端定期向它登录的服务器检查新版本,并按清单里的 SHA-256 校验后安装——不存在「客户端升了、服务端没升」的错配。
模型目录与上游 API Key 由管理员在管理后台配置,密钥在服务端加密存储,客户端只拿到一个模型清单与会话令牌,员工机器上没有任何上游 Key。
遵循「技能 + MCP」两种标准形态:企业能力以 SKILL.md 经能力中心分发(审批 + 授权),MCP 能力走连接器框架,一条标准配置即可接入;两者都可审计、可审批、可收回。
本项目遵循 MIT License,完全开源免费。上游以固定版本原样运行,升级只跟随上游版本号。
Windows x64(NSIS 安装程序)、macOS(Apple 芯片,DMG,正式版已签名与公证)与 Linux x64(AppImage);企业交付面不含 Linux deb。